A Padova un incontro dedicato alla difesa digitale delle imprese: focus su NIS2, accessi e incentivi
Il 22 ottobre nella sede di GA-Alliance un pomeriggio di confronto tra responsabili IT, tecnici e aziende del Nordest sui nuovi obblighi e sugli investimenti in sicurezza.
 Roberto Mattiussi
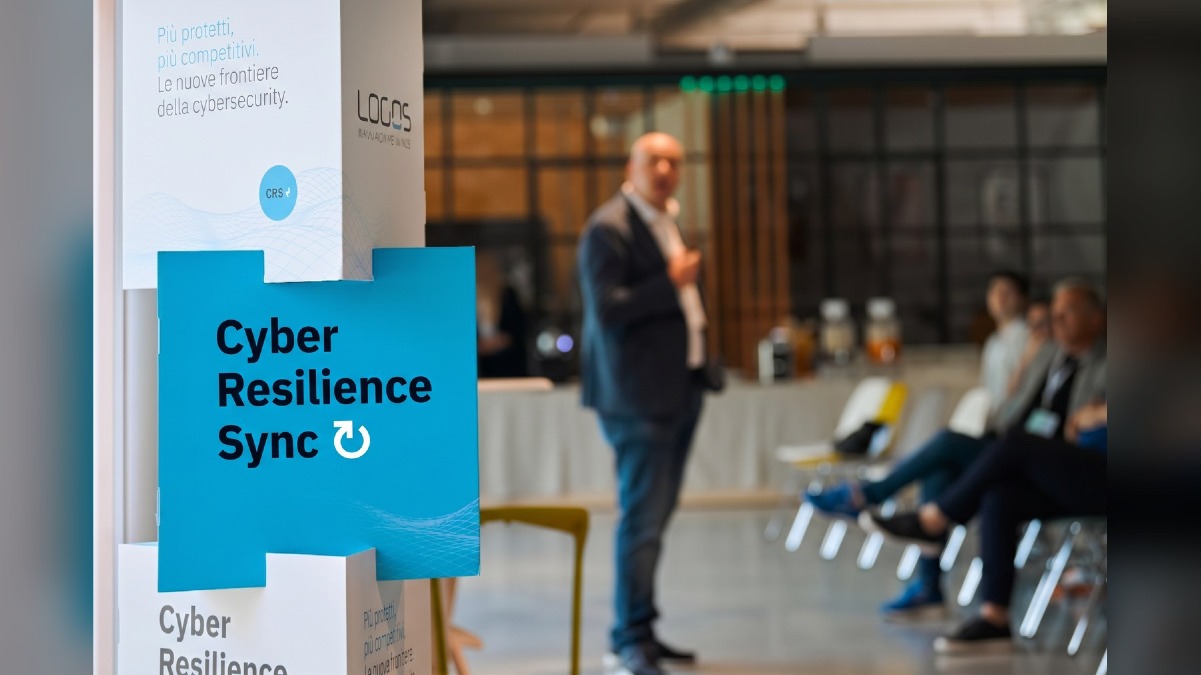
Per molte aziende venete la cybersicurezza non è più una voce tecnica da delegare soltanto al reparto informatico. Oggi riguarda produzione, reputazione, obblighi normativi e tenuta economica, soprattutto in un territorio dove manifattura e logistica hanno un peso decisivo.
È anche da questa consapevolezza che nasce l'appuntamento fissato a Padova per mercoledì 22 ottobre, quando nella sede di GA-Alliance di via del Vescovado 29 si terrà il “Cyber Resilience Sync”, iniziativa promossa da Logos Technologies, società con base a Mestre. L'avvio dei lavori è previsto alle 14.30.
L'incontro punta a riunire oltre cinquanta partecipanti tra IT manager, specialisti della sicurezza, tecnici OT e imprenditori del Nordest. Il taglio sarà operativo: non solo analisi delle minacce, ma confronto su procedure, conformità e strumenti concreti per le imprese che devono rafforzare la propria protezione digitale.
Perché il tema pesa anche sul tessuto produttivo veneto
I numeri richiamati dagli organizzatori descrivono una pressione crescente. Secondo il Rapporto Clusit diffuso nel primo semestre, l'Italia concentra più del 10% degli attacchi informatici rilevati a livello mondiale, con una quota molto ampia legata al cybercrime di natura economica. Tra i comparti più esposti compaiono sanità, ambito pubblico e difesa, ma anche il sistema manifatturiero insieme alla logistica.
Per le piccole e medie imprese l'impatto può diventare pesante in tempi rapidi. Ai costi per ripristinare sistemi e attività si aggiungono fermo operativo e possibili conseguenze legali. Il dato più critico riguarda la fragilità delle realtà minori: una parte consistente delle piccole aziende colpite non riesce a superare i mesi successivi all'incidente.
Il nodo degli accessi e i nuovi obblighi europei
Uno dei temi centrali del pomeriggio sarà la gestione degli accessi aziendali, aspetto spesso sottovalutato ma decisivo nella prevenzione delle vulnerabilità. Il confronto si concentrerà sui passaggi tra risorse umane e area IT: credenziali rimaste attive dopo l'uscita di un dipendente, autorizzazioni stratificate nel tempo e collaboratori esterni non correttamente tracciati.
Su questo fronte verrà illustrato un modello organizzativo basato su ruoli distinti, pensato per assegnare permessi corretti fin dall'ingresso in azienda e per renderli verificabili in caso di audit. L'altro asse del dibattito sarà la direttiva NIS2, con attenzione ai collegamenti con il GDPR e alle novità del pacchetto europeo Digital Omnibus.
Come ha spiegato Livio Pianura, CEO di Logos, l'entrata a regime della NIS2 e l'avvio dei primi controlli stanno cambiando anche il profilo professionale di chi gestisce i sistemi informativi: il lavoro dell'IT manager non si misura più soltanto sulla continuità tecnica, ma tocca direttamente la governance d'impresa.
Le risorse economiche per innovare e proteggersi
Accanto agli aspetti normativi, spazio anche al tema degli investimenti. La seconda parte dell'evento, curata da GA-Alliance, sarà dedicata ai canali di sostegno disponibili per le aziende che intendono intervenire su innovazione e sicurezza.
Tra gli strumenti che verranno passati in rassegna figurano agevolazioni fiscali, contributi a fondo perduto, linee di credito agevolate e opportunità di matrice europea. L'obiettivo è offrire alle imprese un quadro utile per programmare interventi non solo nell'immediato, ma anche su un orizzonte di medio periodo.
Il confronto finale tra costi, regole e sostenibilità
La parte conclusiva della giornata sarà affidata a una tavola rotonda dal titolo “Il prezzo della conformità: chi può permettersi la sicurezza e la crescita sostenibile nel 2027?”. Il punto di partenza è una domanda molto concreta per il mondo produttivo: quanto costa adeguarsi a uno scenario in cui le minacce diventano più sofisticate e il quadro normativo europeo si fa via via più stringente.
Nel dibattito entreranno temi come l'uso dell'intelligenza artificiale da parte dei gruppi criminali, l'evoluzione delle tecnologie di difesa e l'effetto combinato di norme come NIS2, Cyber Resilience Act e AI Act. Per un territorio come quello veneto, dove molte imprese stanno accelerando sulla digitalizzazione, il tema non riguarda soltanto la compliance, ma la capacità di restare competitive senza esporsi a rischi difficili da assorbire.
Logos Technologies, che organizza l'iniziativa, opera dal 1998 e ha sviluppato negli anni attività di consulenza e servizi per aziende del Triveneto in ambiti che vanno dalle infrastrutture alla protezione dei dati, fino alla governance tecnica e alla continuità operativa. L'appuntamento padovano si inserisce in questo percorso e prova a mettere attorno allo stesso tavolo chi, nelle imprese, deve trasformare la sicurezza informatica in una scelta gestionale quotidiana.